Inicio rápido
Necesitas un OpenCTI 7.261008.0 en ejecución con Docker Compose y una clave de API de ChainPatrol. Para instalar OpenCTI primero, sigue la guía de despliegue de Filigran.1
Crea una clave de API de ChainPatrol
En el Dashboard (panel principal) de ChainPatrol, abre Developer › API Keys (claves de API) en la barra lateral y crea una clave.
2
Agrega el conector al docker-compose.yml de tu OpenCTI
Agrega este servicio junto a tus servicios de OpenCTI existentes:Luego agrega
CONNECTOR_CHAINPATROL_ID y CHAINPATROL_API_KEY al archivo .env que está junto a él.3
Inícialo
Polling the organization threat feed y luego un resumen como Organization threats: 120 fetched, 118 converted. Si alguna configuración es incorrecta, el conector se cierra con un mensaje de una línea que la nombra, por ejemplo ChainPatrol rejected CHAINPATROL_API_KEY (401).4
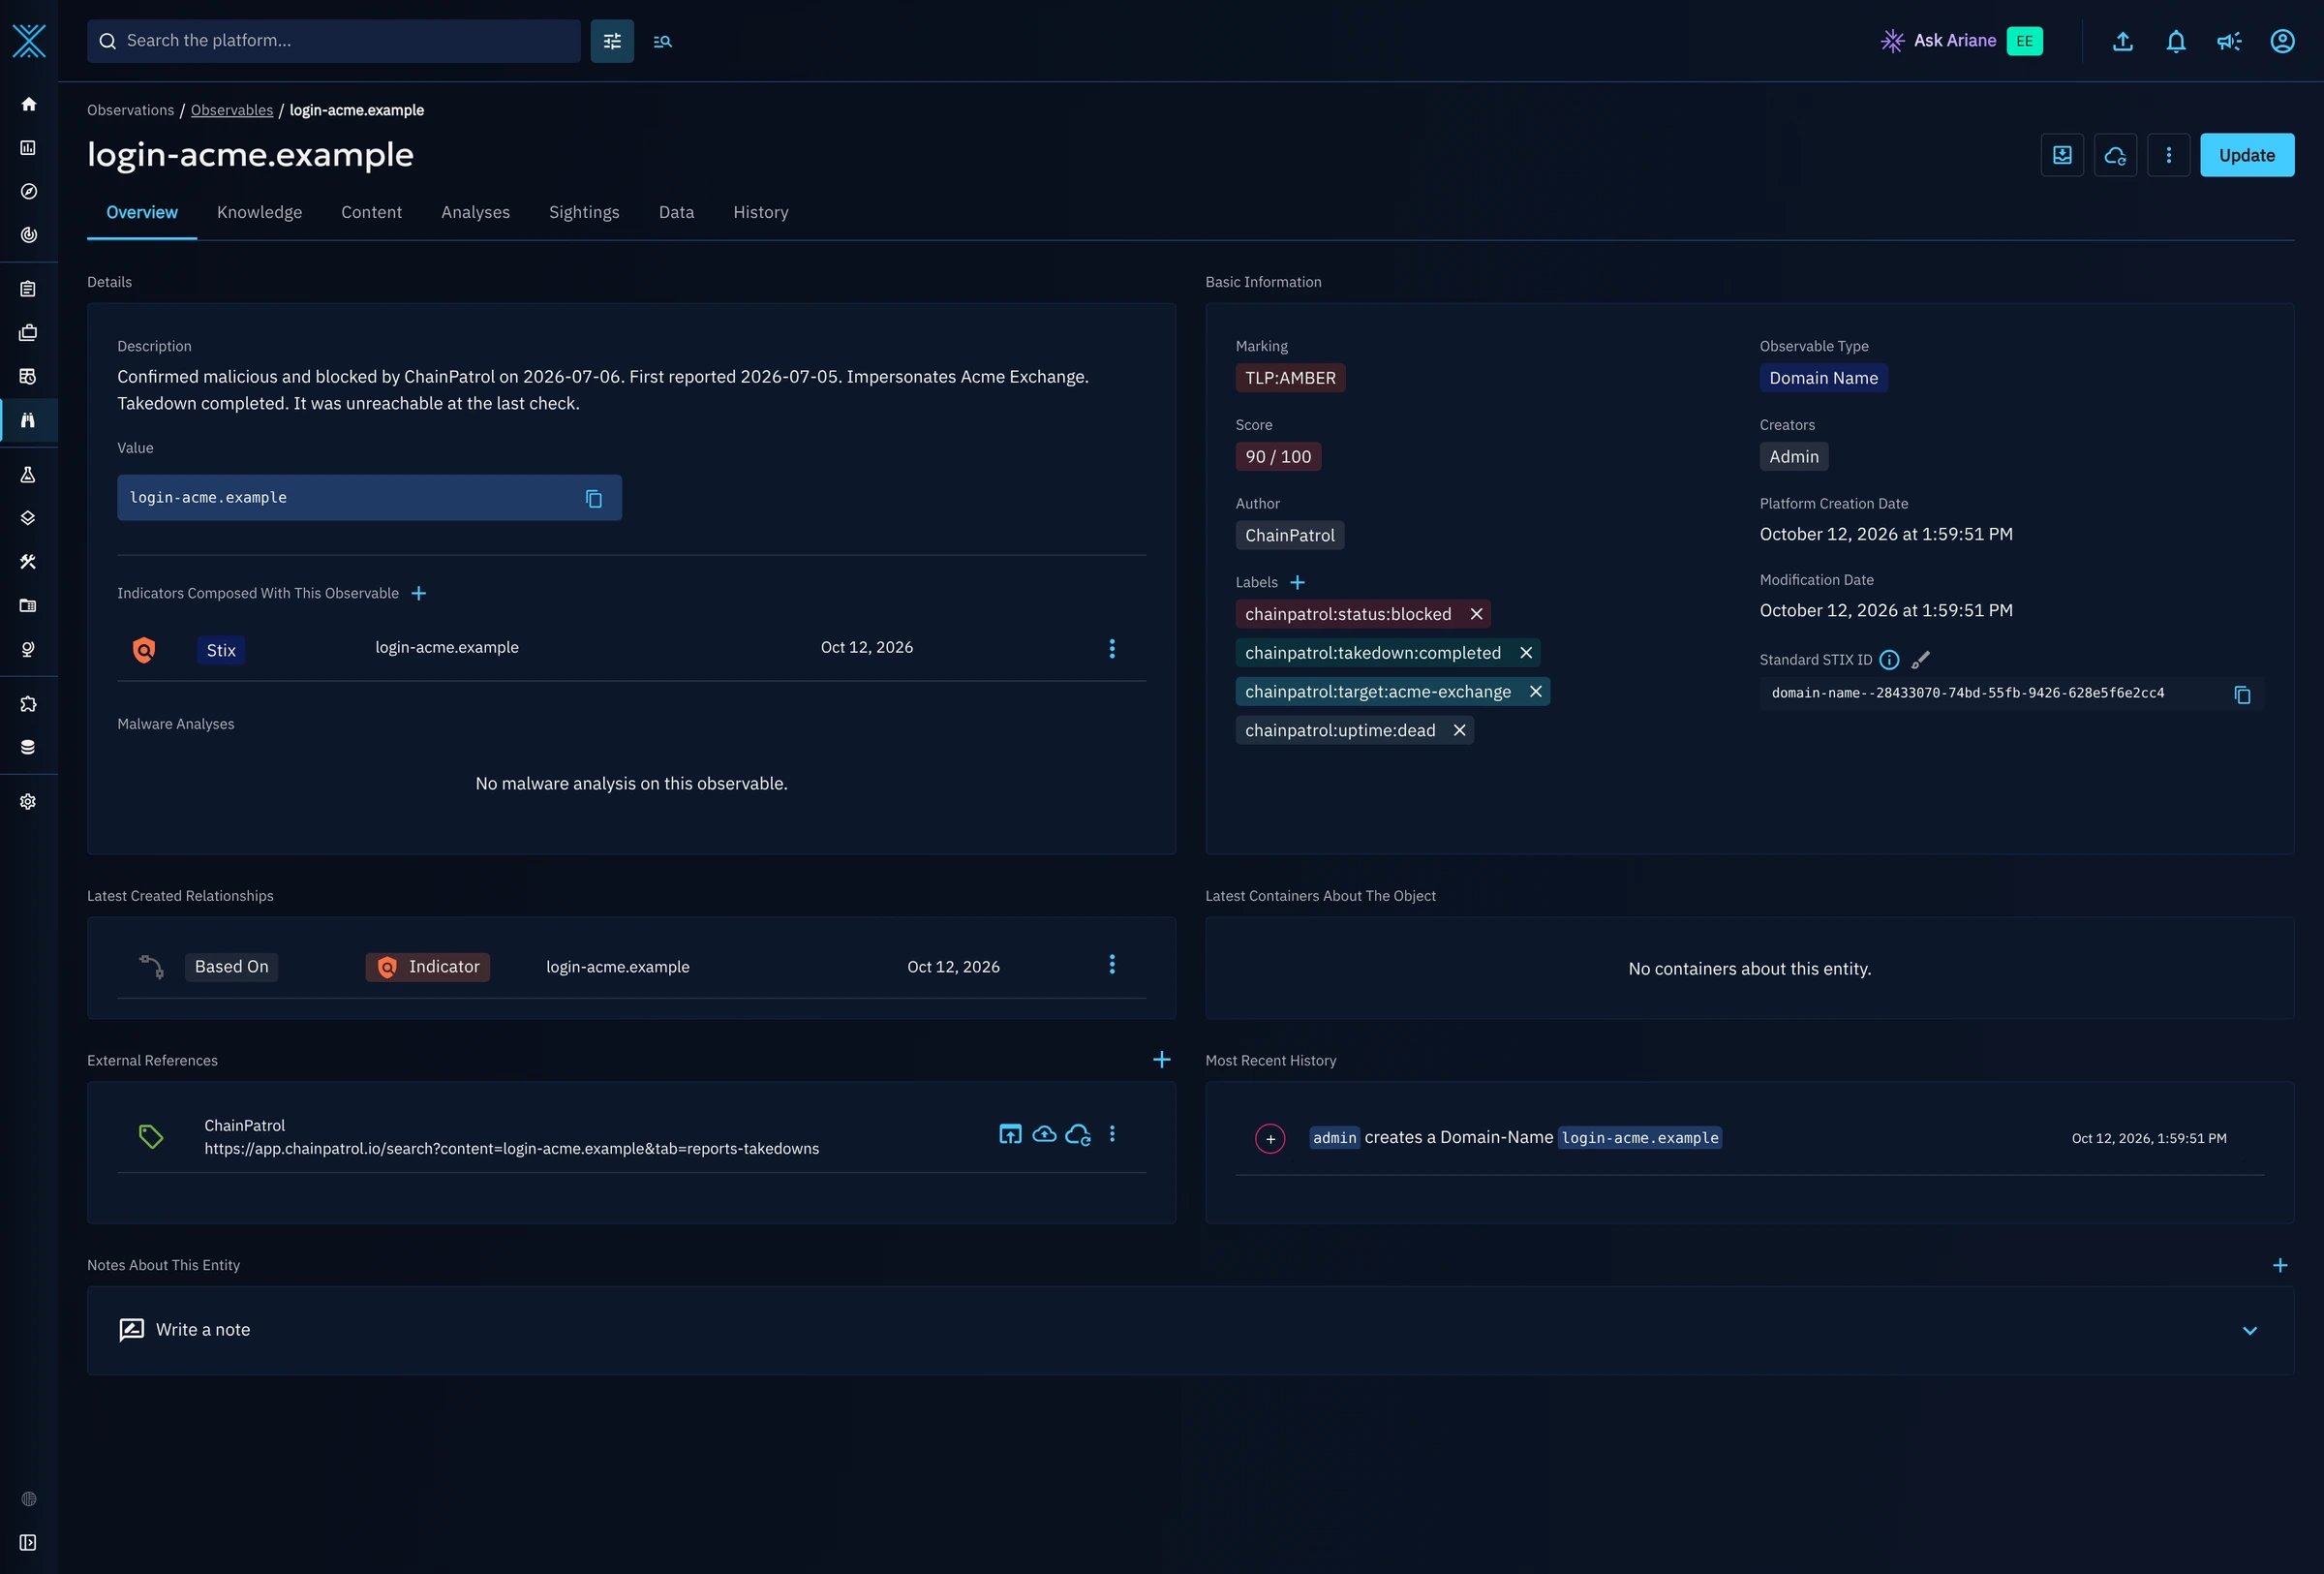
Ve tus amenazas en OpenCTI
El conector aparece en Integrations → Deployed. Tus amenazas aparecen en Observations → Indicators, cada una etiquetada con su estado en ChainPatrol. La primera sincronización importa todo tu historial; los workers de OpenCTI pueden tardar varios minutos en escribirlo todo, así que aumenta su cantidad si tu organización es grande. Después de eso, el conector busca cambios cada hora.
Qué importa
El conector tiene dos feeds, que se configuran de forma independiente. La mayoría de los despliegues solo necesita el primero.Las amenazas de tu organización (activadas de forma predeterminada)
Todo lo que ChainPatrol ha investigado en tu nombre, desde el momento en que se presenta un reporte, no solo una vez que se confirma. Cada Asset (activo digital: URL, dirección, perfil, app, etc.) lleva etiquetas que describen en qué punto de su ciclo de vida se encuentra:
Las etiquetas están tanto en el indicador como en el observable. Los nombres de las etiquetas se eligieron para que el estado quede primero al ordenar. OpenCTI ordena alfabéticamente las etiquetas de una entidad y sus vistas de lista muestran solo la primera, así que el estado es la etiqueta que ves en todas las listas.
Las versiones del conector anteriores a octubre de 2026 usaban
chainpatrol:brand:* y chainpatrol:liveness:*. La primera ejecución después de actualizar vuelve a enviar una vez las amenazas de tu organización y reemplaza las etiquetas antiguas a medida que avanza.La Blocklist global (desactivada de forma predeterminada)
Todos los assets de la Blocklist de ChainPatrol, aproximadamente 500,000 entidades, sin contexto de organización: sin marcas, sin historial de reportes, sin progreso de takedowns. Cada asset lleva la etiquetachainpatrol:status:blocked.
Este feed se marca como TLP:CLEAR de forma predeterminada. Está desactivado de forma predeterminada porque la primera ejecución importa toda la Blocklist.
Si habilitas ambos feeds, un asset que está en la Blocklist global y que fue reportado para tu organización lleva tanto TLP:CLEAR como TLP:AMBER. Es intencional: el hecho de que esté bloqueado es público, pero el contexto de la investigación que lo rodea no lo es.
Cómo se modela cada asset
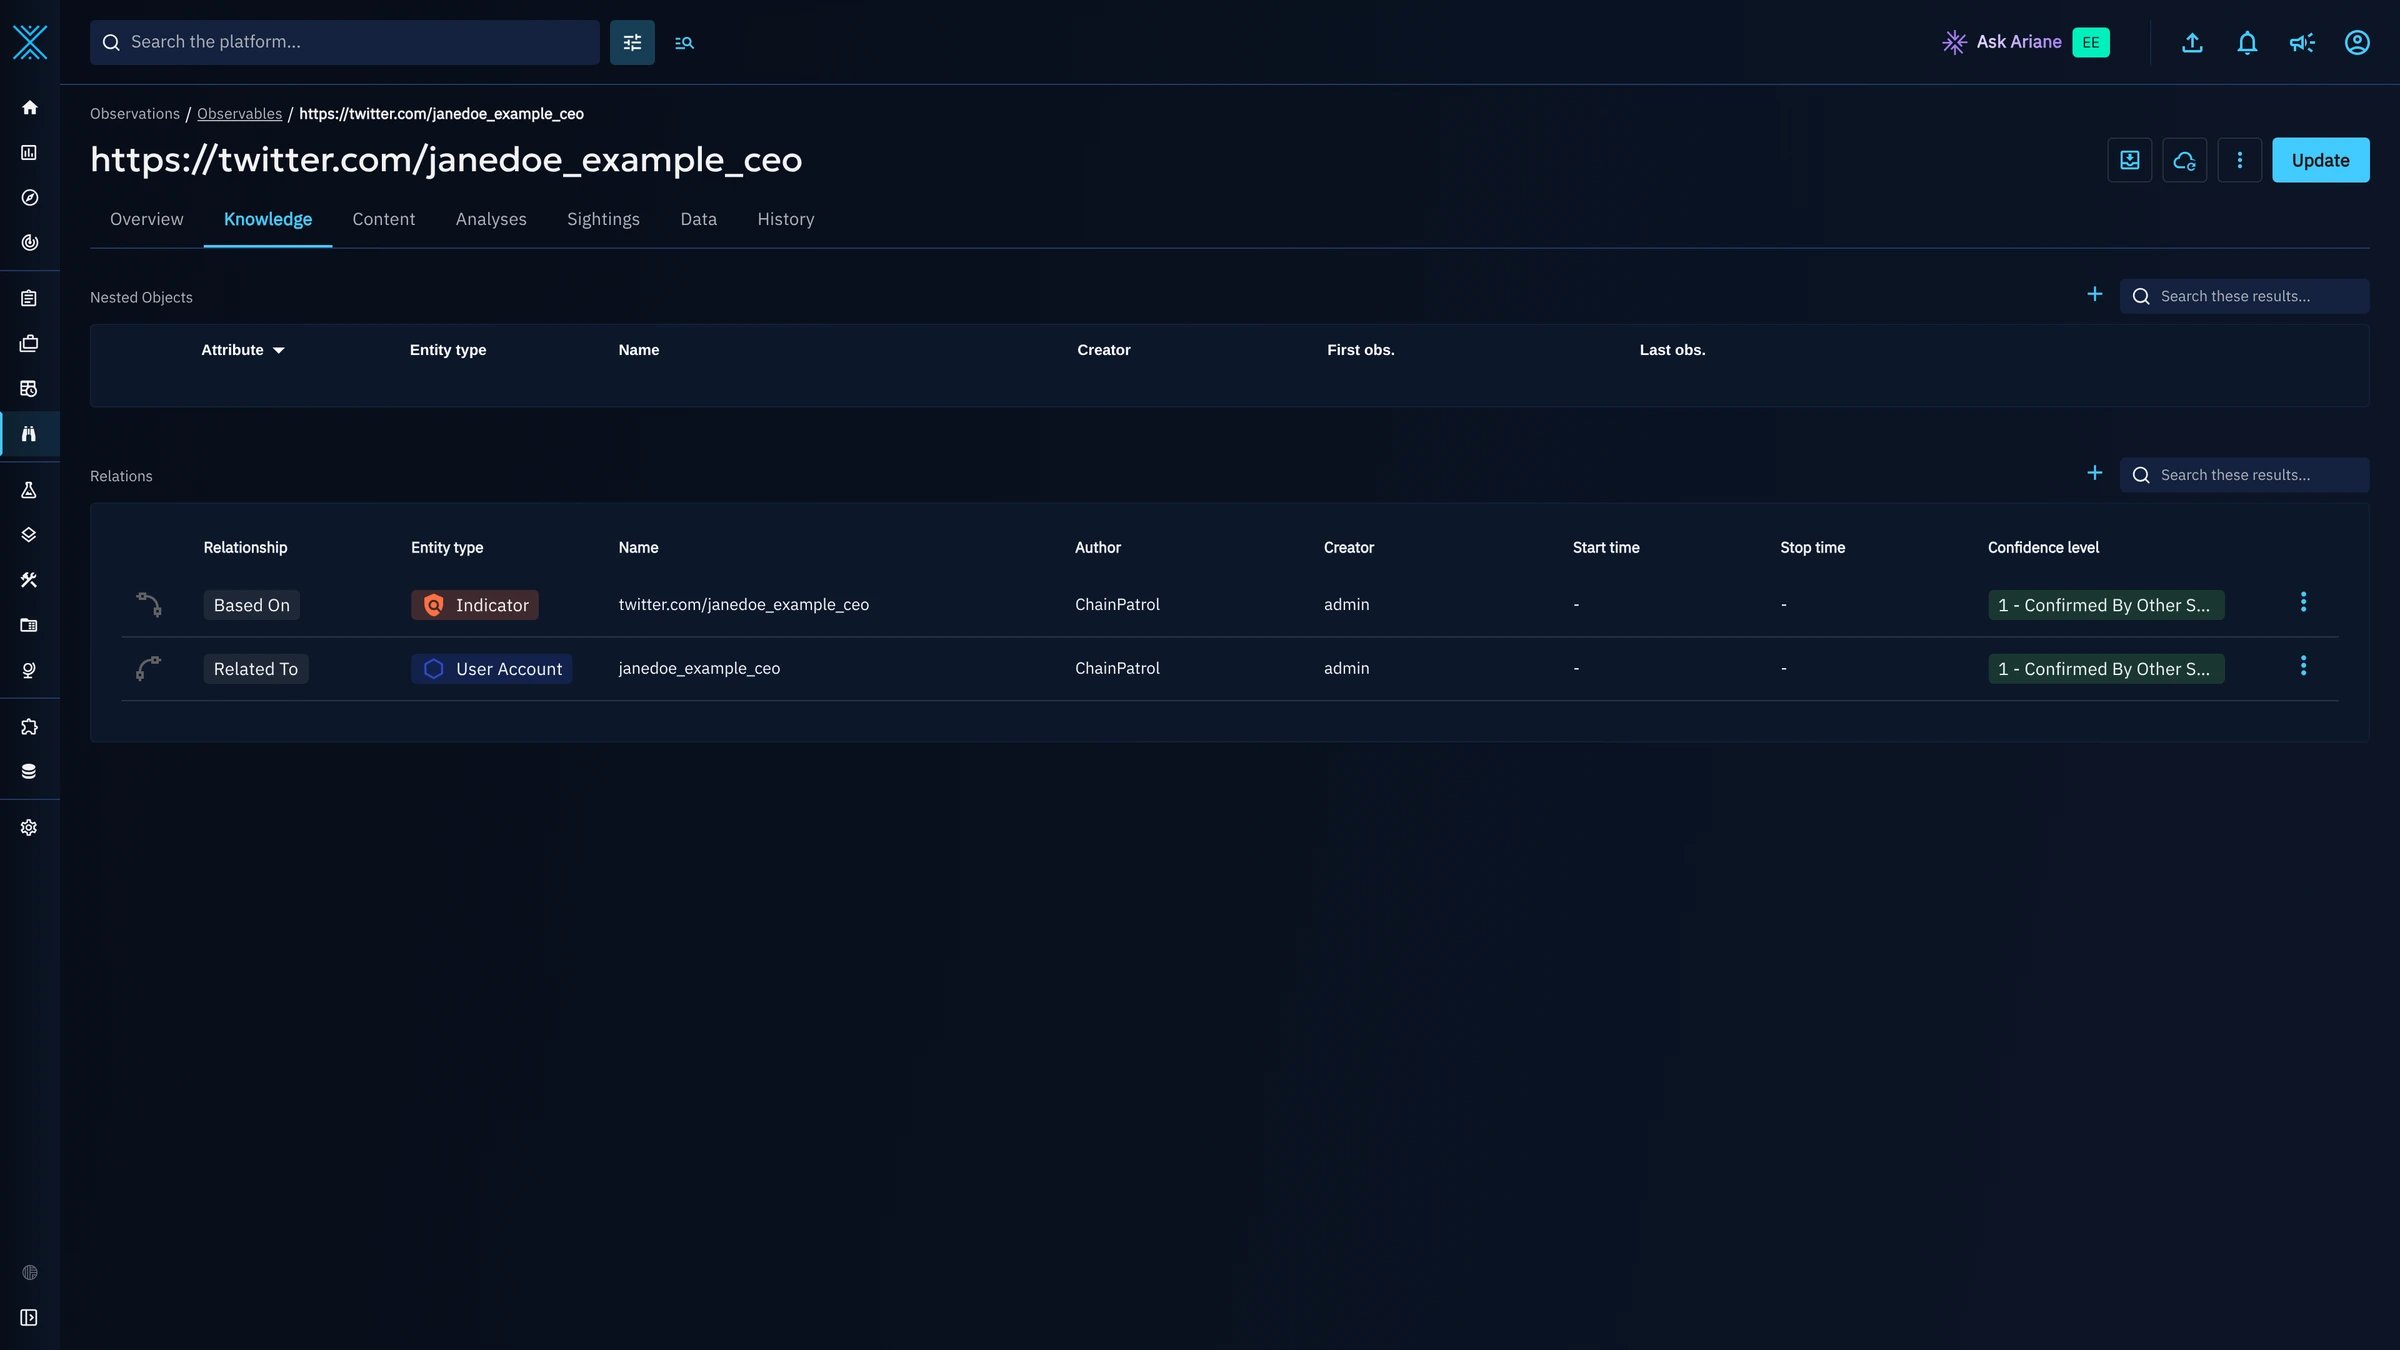
Cada asset se convierte en hasta cuatro tipos de objeto de OpenCTI:- Indicator (indicador): un patrón STIX como
[url:value = 'https://…'], que lleva las etiquetas, el puntaje y, para los assets descartados,revoked: true. - Observable: el asset en sí, que lleva las mismas etiquetas, puntaje y resumen que el indicador. El indicador se vincula a él con una relación
based-on. - User-Account: para los perfiles de redes sociales, el handle (nombre de usuario), vinculado al observable con
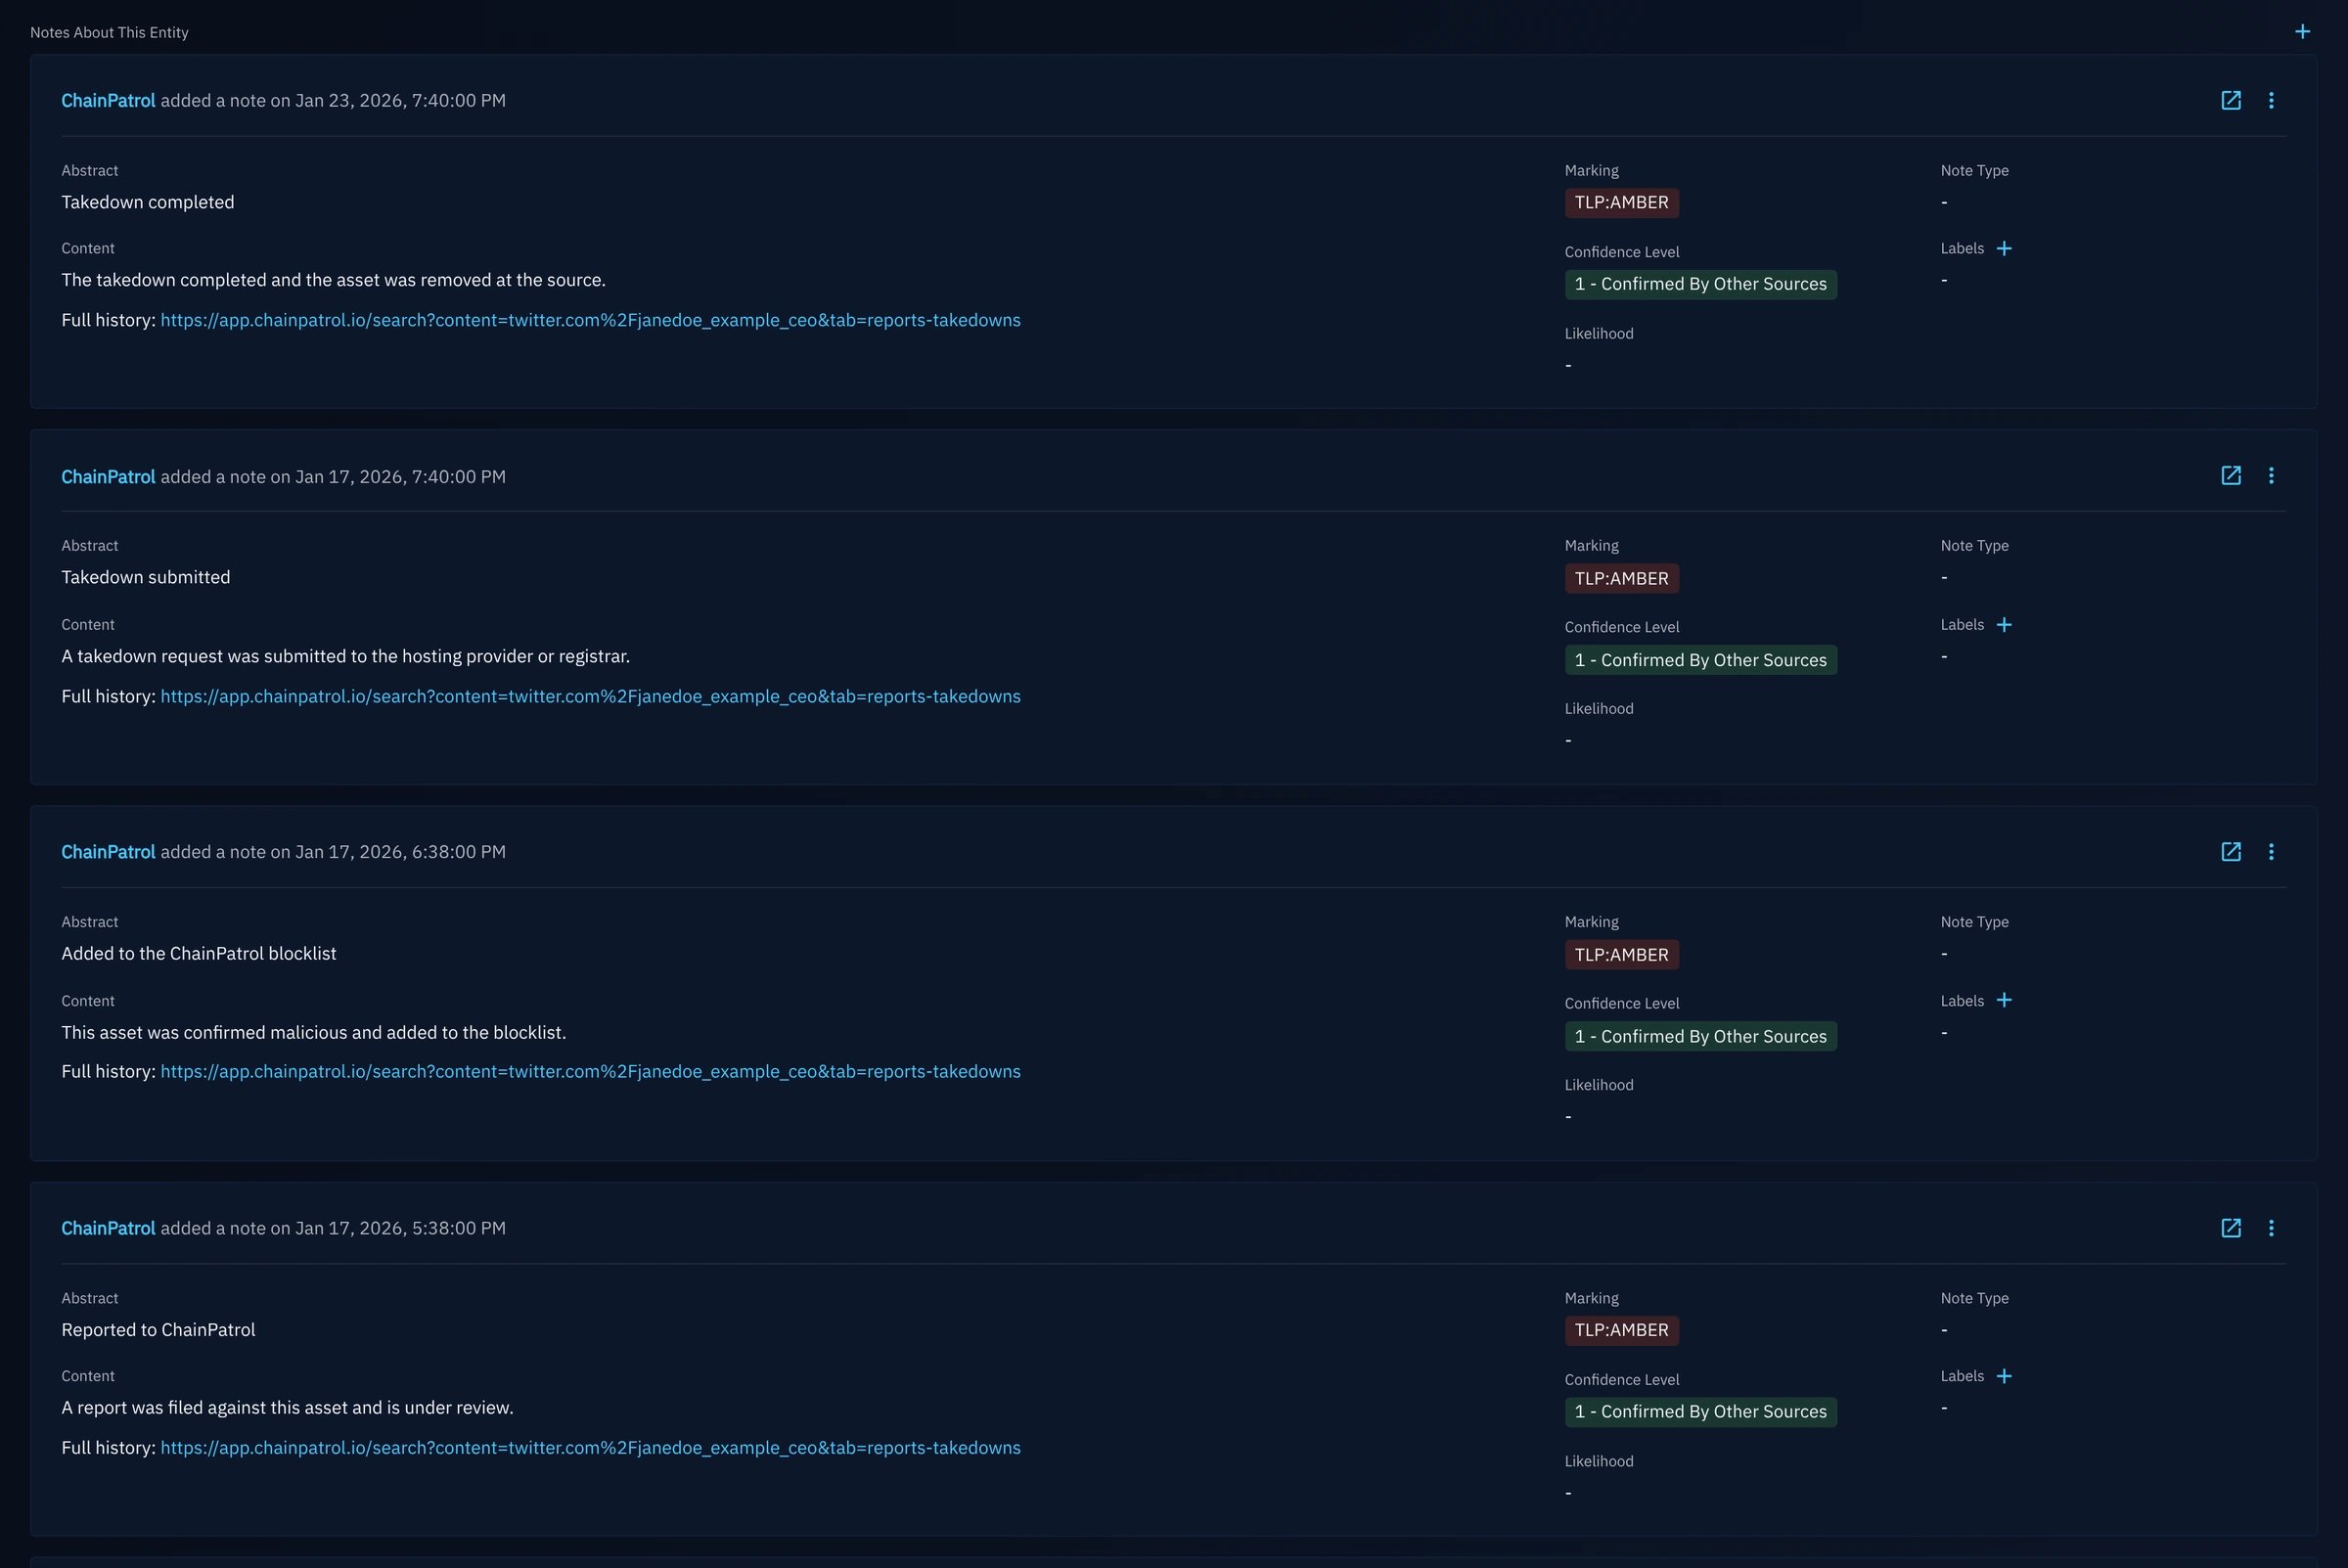
related-to. - Notes (notas): una por cada transición del ciclo de vida (reportado, escalado, bloqueado, takedown enviado…), cada una con un enlace a la página del asset en ChainPatrol.
Las direcciones cripto (
ADDRESS) y las direcciones IP todavía no se importan.
Tanto el indicador como el observable llevan un resumen de una línea del asset, por ejemplo “Confirmed malicious and blocked by ChainPatrol on 2026-01-17. First reported 2026-01-17. Impersonates Jane Doe. Takedown completed. It was unreachable at the last check.”, y un enlace a la página del asset en ChainPatrol. Sin importar a cuál de los dos llegue primero un analista, tendrá la historia completa.
Validez y decaimiento
La fecha valid from (válido desde) de un indicador es el momento de la sincronización que lo envió, no la fecha en que el asset fue reportado o bloqueado. OpenCTI inicia su reloj de decaimiento en esa fecha, así que una fecha histórica haría que la mayor parte de tu historial llegara ya vencida: OpenCTI revocaría un sitio de phishing bloqueado hace un año que ChainPatrol sigue bloqueando. Las fechas reales se conservan como la original creation date (fecha de creación original) del indicador y en sus notas. El conector solo vuelve a enviar los assets que cambiaron, por lo que además vuelve a enviar todos los assets bloqueados cada 7 días (CHAINPATROL_REFRESH_INTERVAL_DAYS). Eso reinicia su decaimiento antes de que se agote la vida útil integrada más corta de OpenCTI, de modo que un asset bloqueado permanece activo mientras ChainPatrol lo bloquee. Los assets en cualquier otro estado se dejan decaer normalmente.
La Blocklist global es demasiado grande para actualizarla de esta forma. Sus entradas decaen a menos que ChainPatrol las actualice. Si eso es importante para ti, agrega en OpenCTI una regla de exclusión de decaimiento para ellas.
Puntajes
Cada indicador lleva unx_opencti_score que refleja qué tan seguro está ChainPatrol, para que puedas crear reglas de detección basadas en un umbral. Solo los assets bloqueados se marcan para detección (x_opencti_detection: true). Un reporte abierto es una afirmación, no un hallazgo.
Puedes cambiar cualquiera de estos puntajes. Consulta Configuración.
Configuración
Cada ajuste es una variable de entorno. Al ejecutar desde el código fuente, los mismos ajustes pueden ir enconfig.yml bajo chainpatrol:, usando el nombre en minúsculas sin el prefijo (por ejemplo, CHAINPATROL_ORG_FEED_TLP pasa a ser org_feed_tlp). Las variables de entorno tienen prioridad sobre el archivo.
El conector verifica su configuración antes de registrarse en OpenCTI. Si algo está mal, se cierra con un mensaje de una línea que nombra el ajuste que falla, por ejemplo
ChainPatrol rejected CHAINPATROL_API_KEY (401) o OpenCTI rejected OPENCTI_TOKEN. Verifica que:
OPENCTI_URL,OPENCTI_TOKENyCONNECTOR_IDestén definidos, y queCONNECTOR_IDsea un UUID;- OpenCTI acepte
OPENCTI_TOKENy ChainPatrol acepteCHAINPATROL_API_KEY; - al menos un feed esté habilitado, cada TLP, tamaño de página y puntaje esté dentro del rango, y ningún estado tenga un puntaje mayor que
blocked.
docker compose logs connector-chainpatrol si no aparece en OpenCTI después de un minuto.
Polling
La primera ejecución es un backfill completo: se importan todas las amenazas de tu historial. Las ejecuciones posteriores solo obtienen lo que cambió desde la ejecución anterior. Cada ejecución retrocede su punto de inicio segúnCHAINPATROL_POLL_OVERLAP_MINUTES para que nunca se pierda un cambio que llegue a mitad de una ejecución. Volver a leer unos minutos es inofensivo, porque cada actualización es un upsert. Si una ejecución falla, la siguiente reintenta la misma ventana en lugar de omitirla.
Las etiquetas que agregas están a salvo
OpenCTI agrega etiquetas sin eliminar las anteriores, así que un asset que pasó deinvestigating a blocked llevaría ambas de no ser por el conector. Antes de cada actualización, el conector elimina la etiqueta chainpatrol:status:*, chainpatrol:takedown:* y chainpatrol:uptime:* desactualizada. Nunca elimina las etiquetas chainpatrol:target:*, ya que pueden aplicar varias marcas, y nunca toca las etiquetas fuera del prefijo chainpatrol:, así que las etiquetas de tus analistas y las de otros conectores quedan intactas.
Investigar en OpenCTI
Una vez que se ejecutó la primera sincronización, los ejemplos siguientes funcionan en cualquier instancia de OpenCTI que tenga el conector instalado. Las capturas de pantalla usan datos de ejemplo inventados para una marca ficticia, Acme Exchange.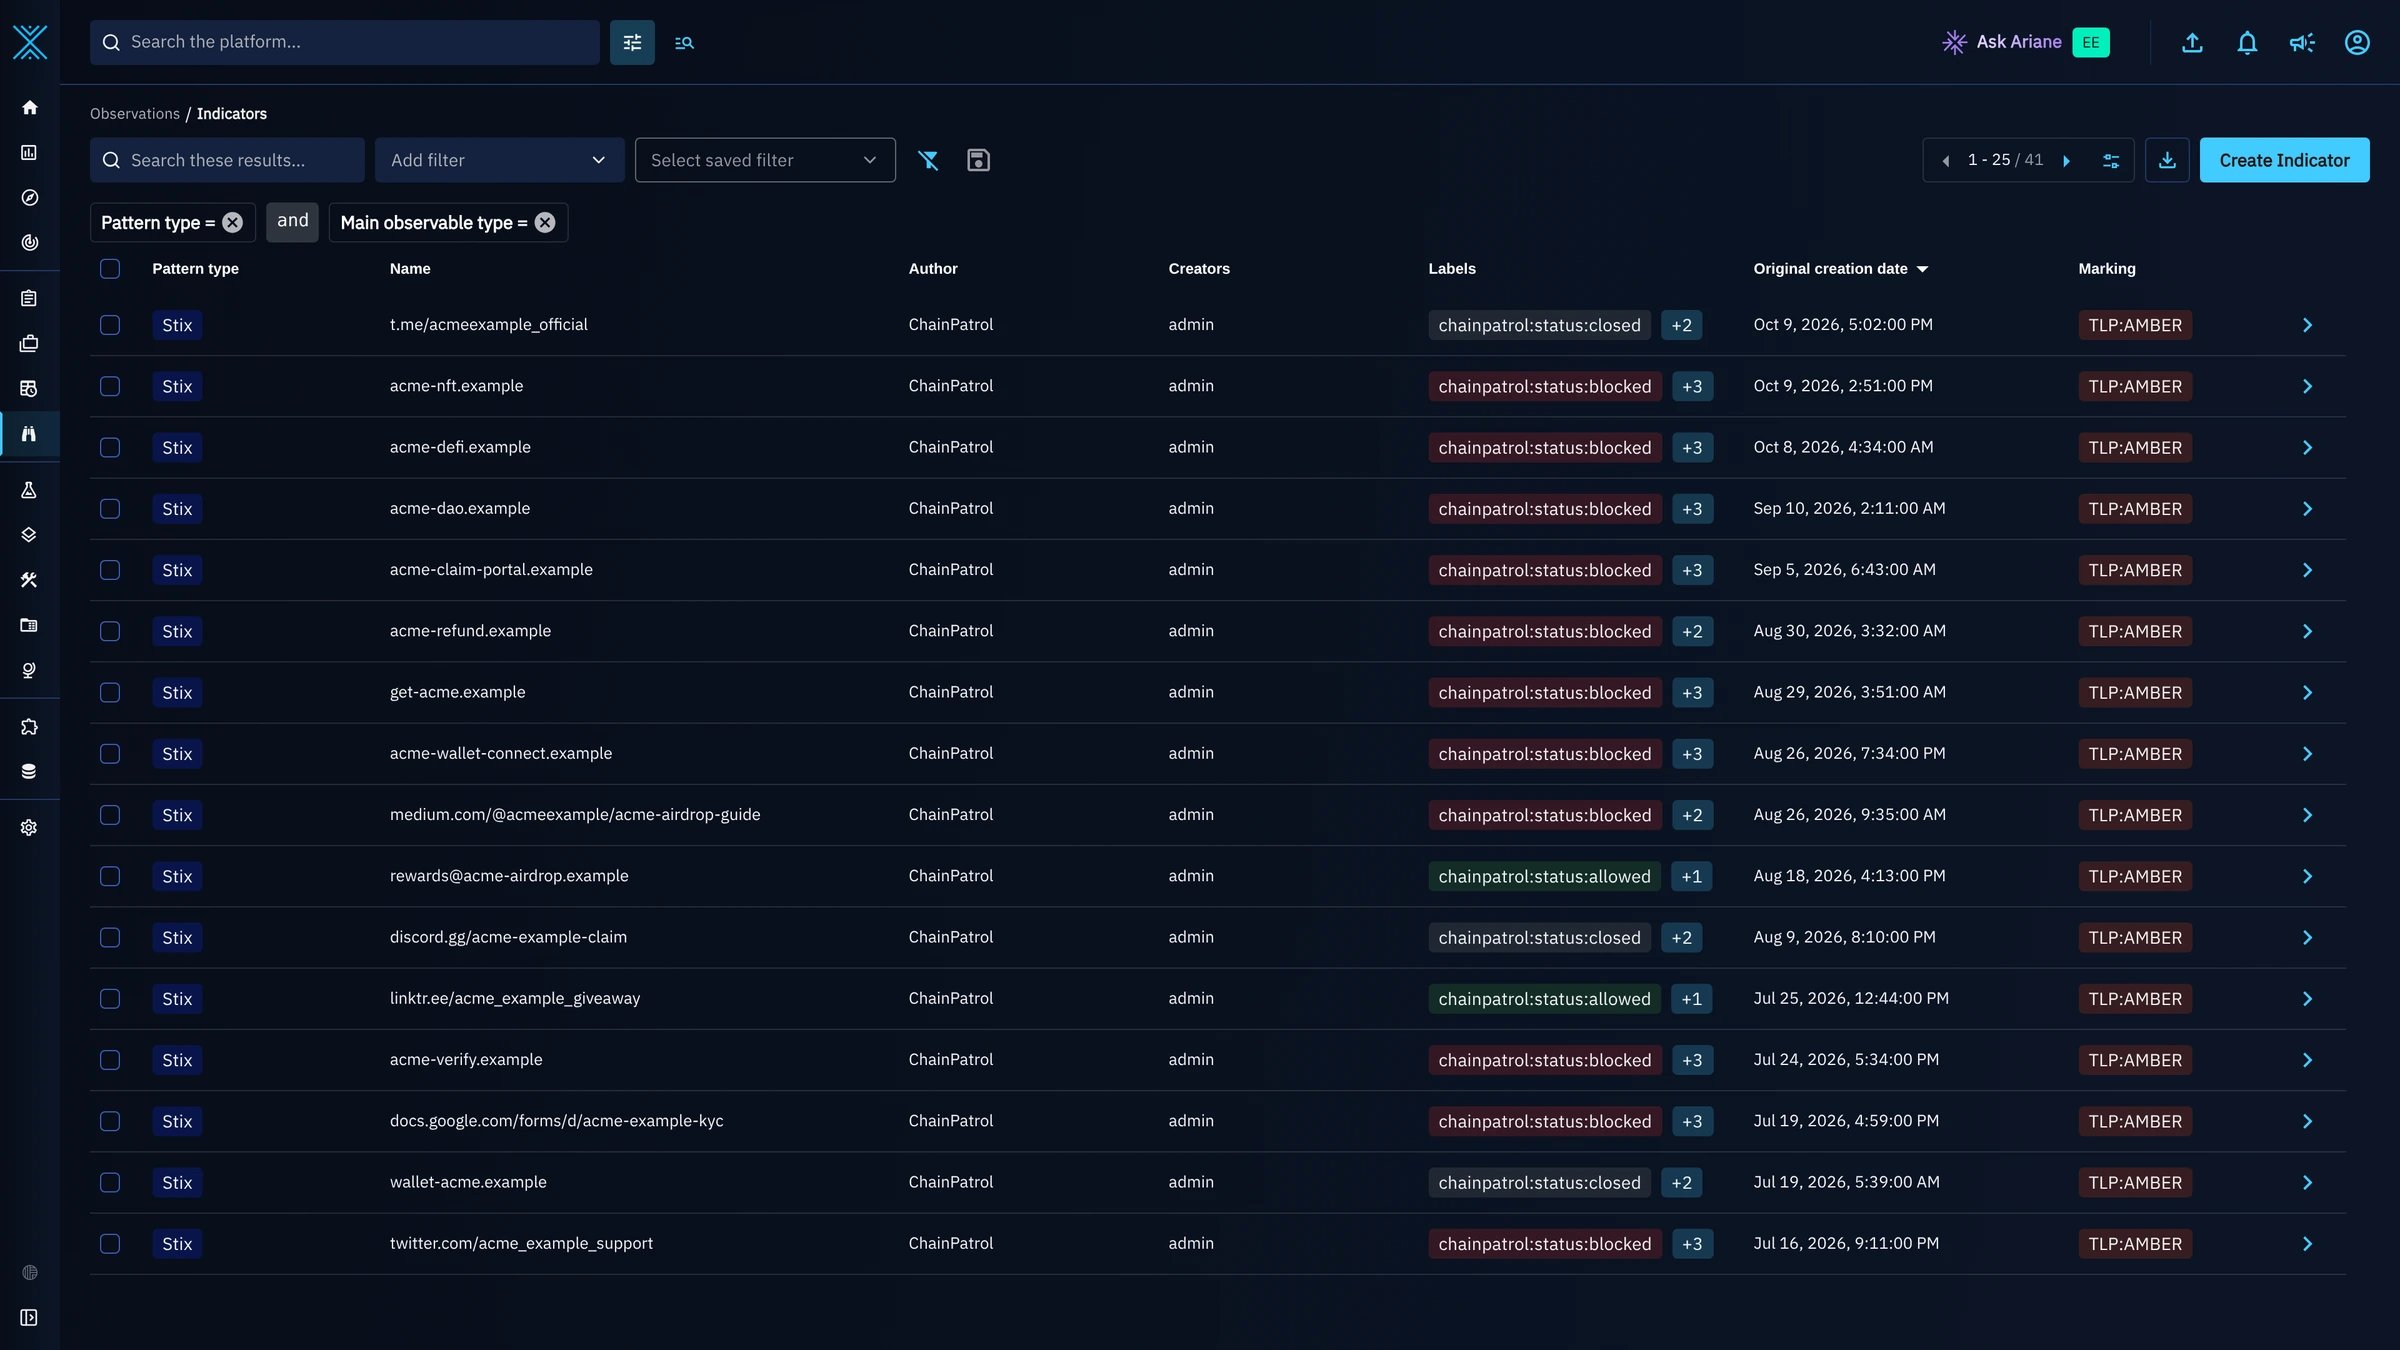
Encuentra lo que sigue activo
Abre Observations → Indicators, agrega un filtro Label parachainpatrol:status:blocked y un segundo para chainpatrol:uptime:alive. Lo que queda es cada sitio de phishing confirmado, perfil falso o página de estafa que todavía estaba accesible en la última comprobación de ChainPatrol. Esos son los que hay que bloquear primero o escalar. Guarda el filtro para conservarlo como una cola de trabajo permanente.
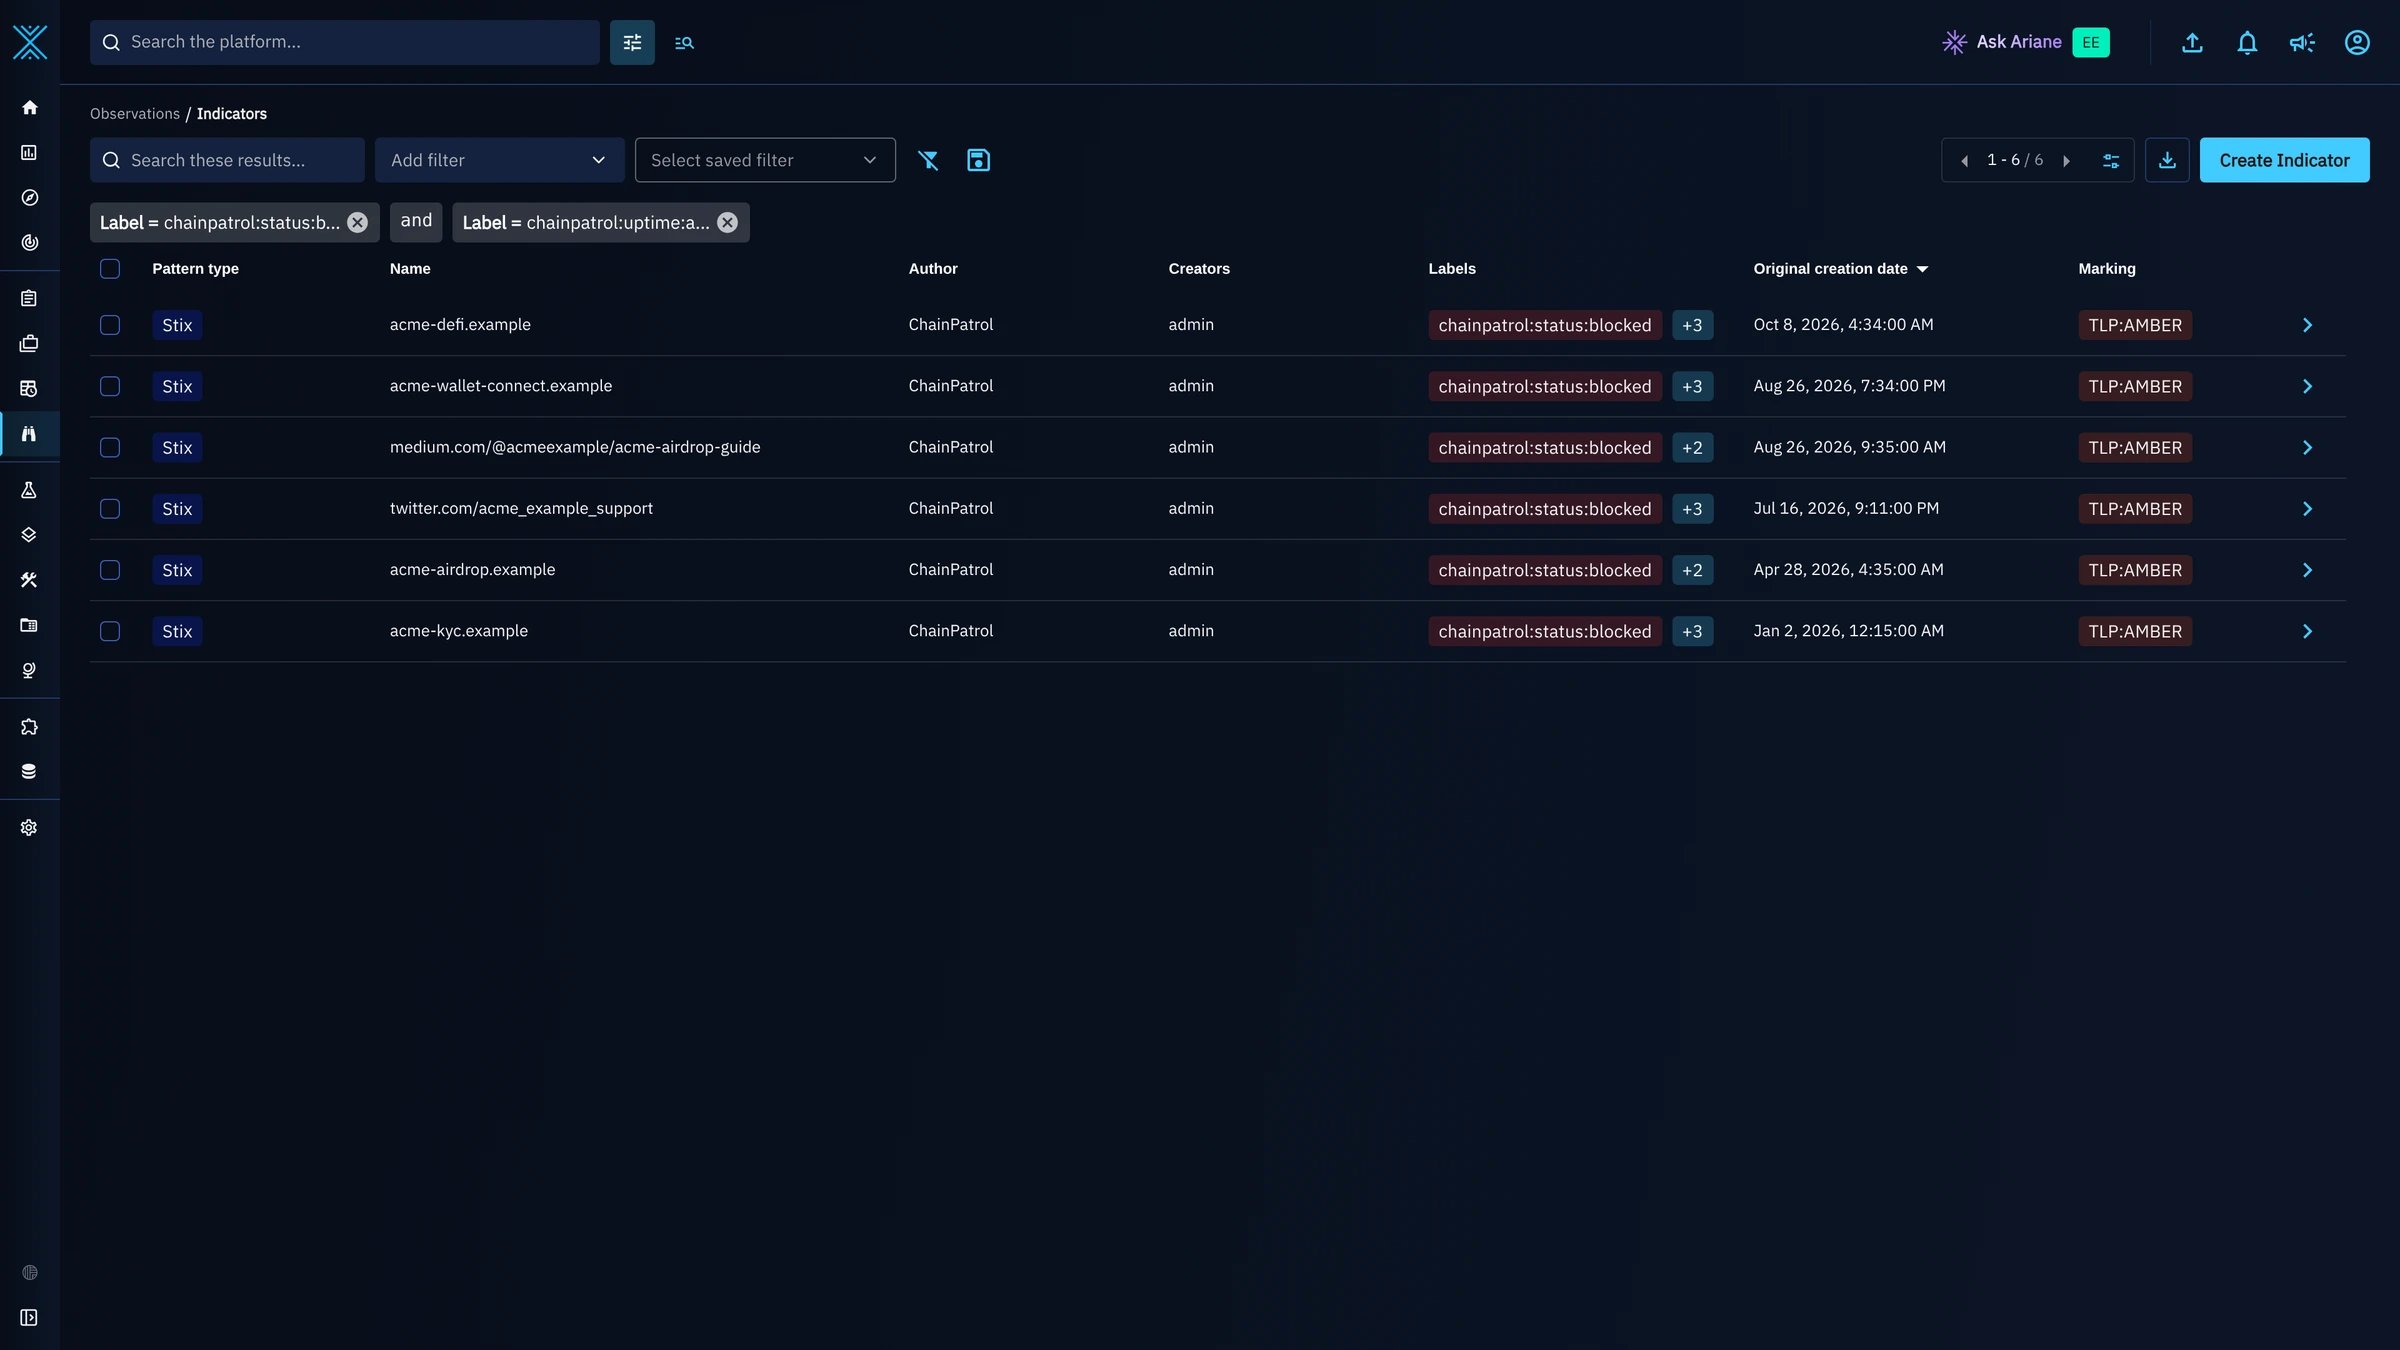
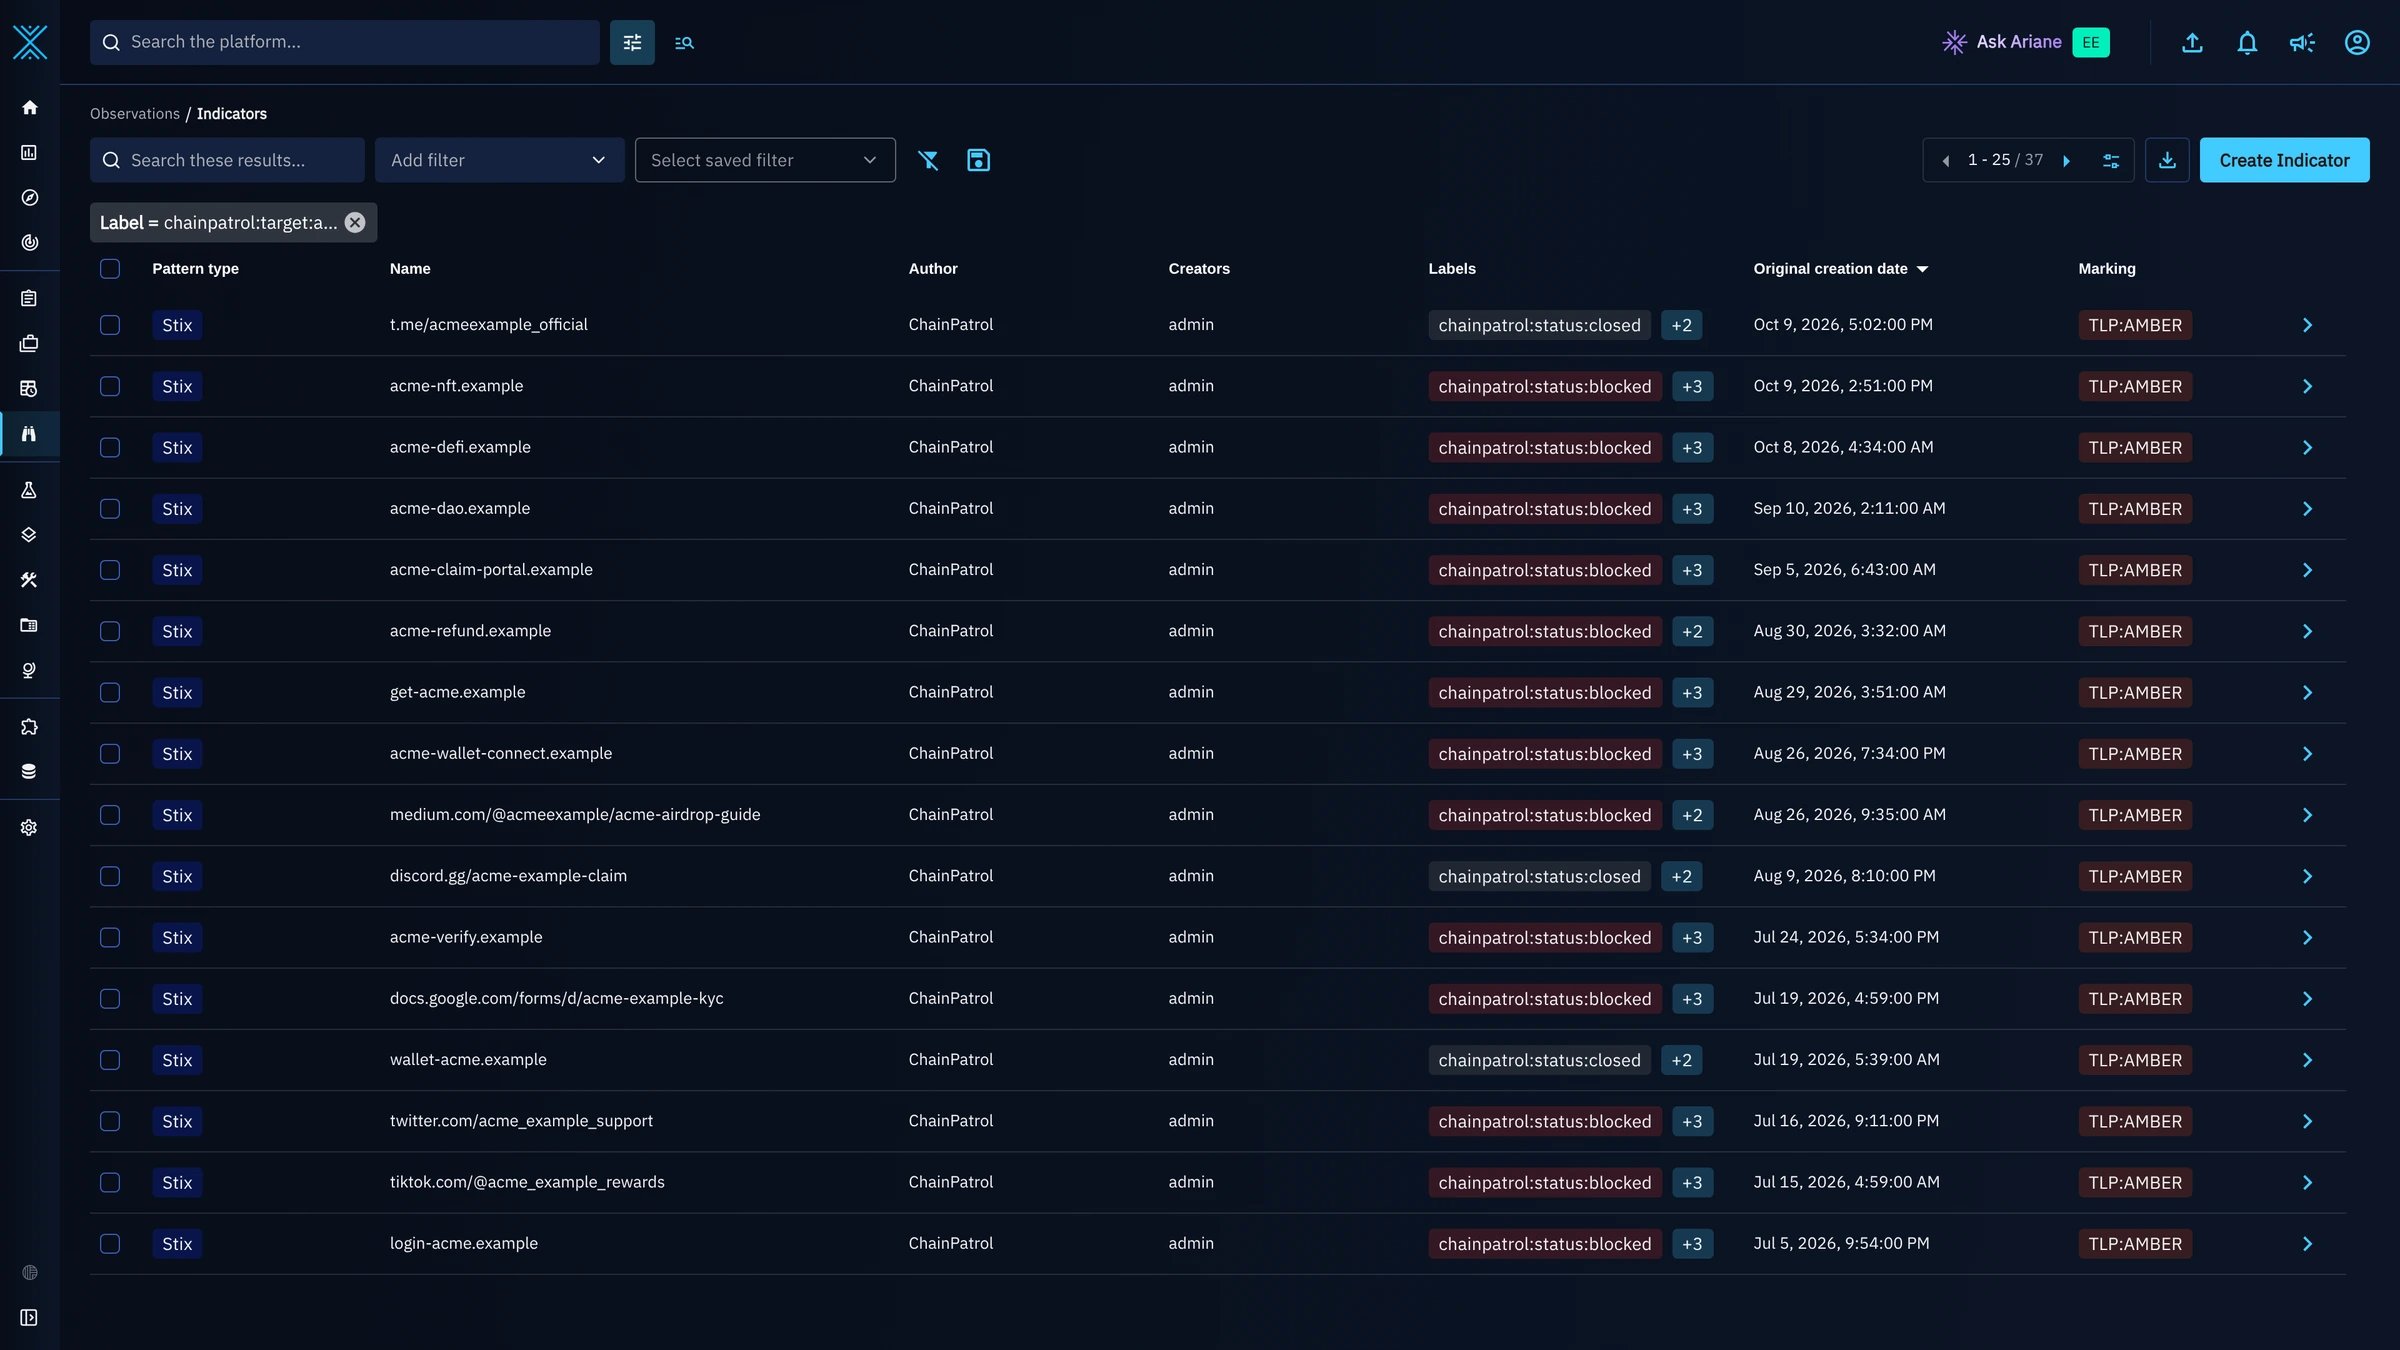
blocked, naranja para escalated, amarillo para investigating, gris para closed y verde para allowed. En una pantalla angosta el texto de la etiqueta puede cortarse, pero el color se sigue viendo.
Verifica un dominio, URL o handle a partir de una alerta
Pega el valor de una alerta del SIEM, de un correo reportado o de un ticket de soporte en la búsqueda global de OpenCTI. Cada coincidencia muestra su estado en ChainPatrol, y la columna Analyses cuenta sus notas de ciclo de vida.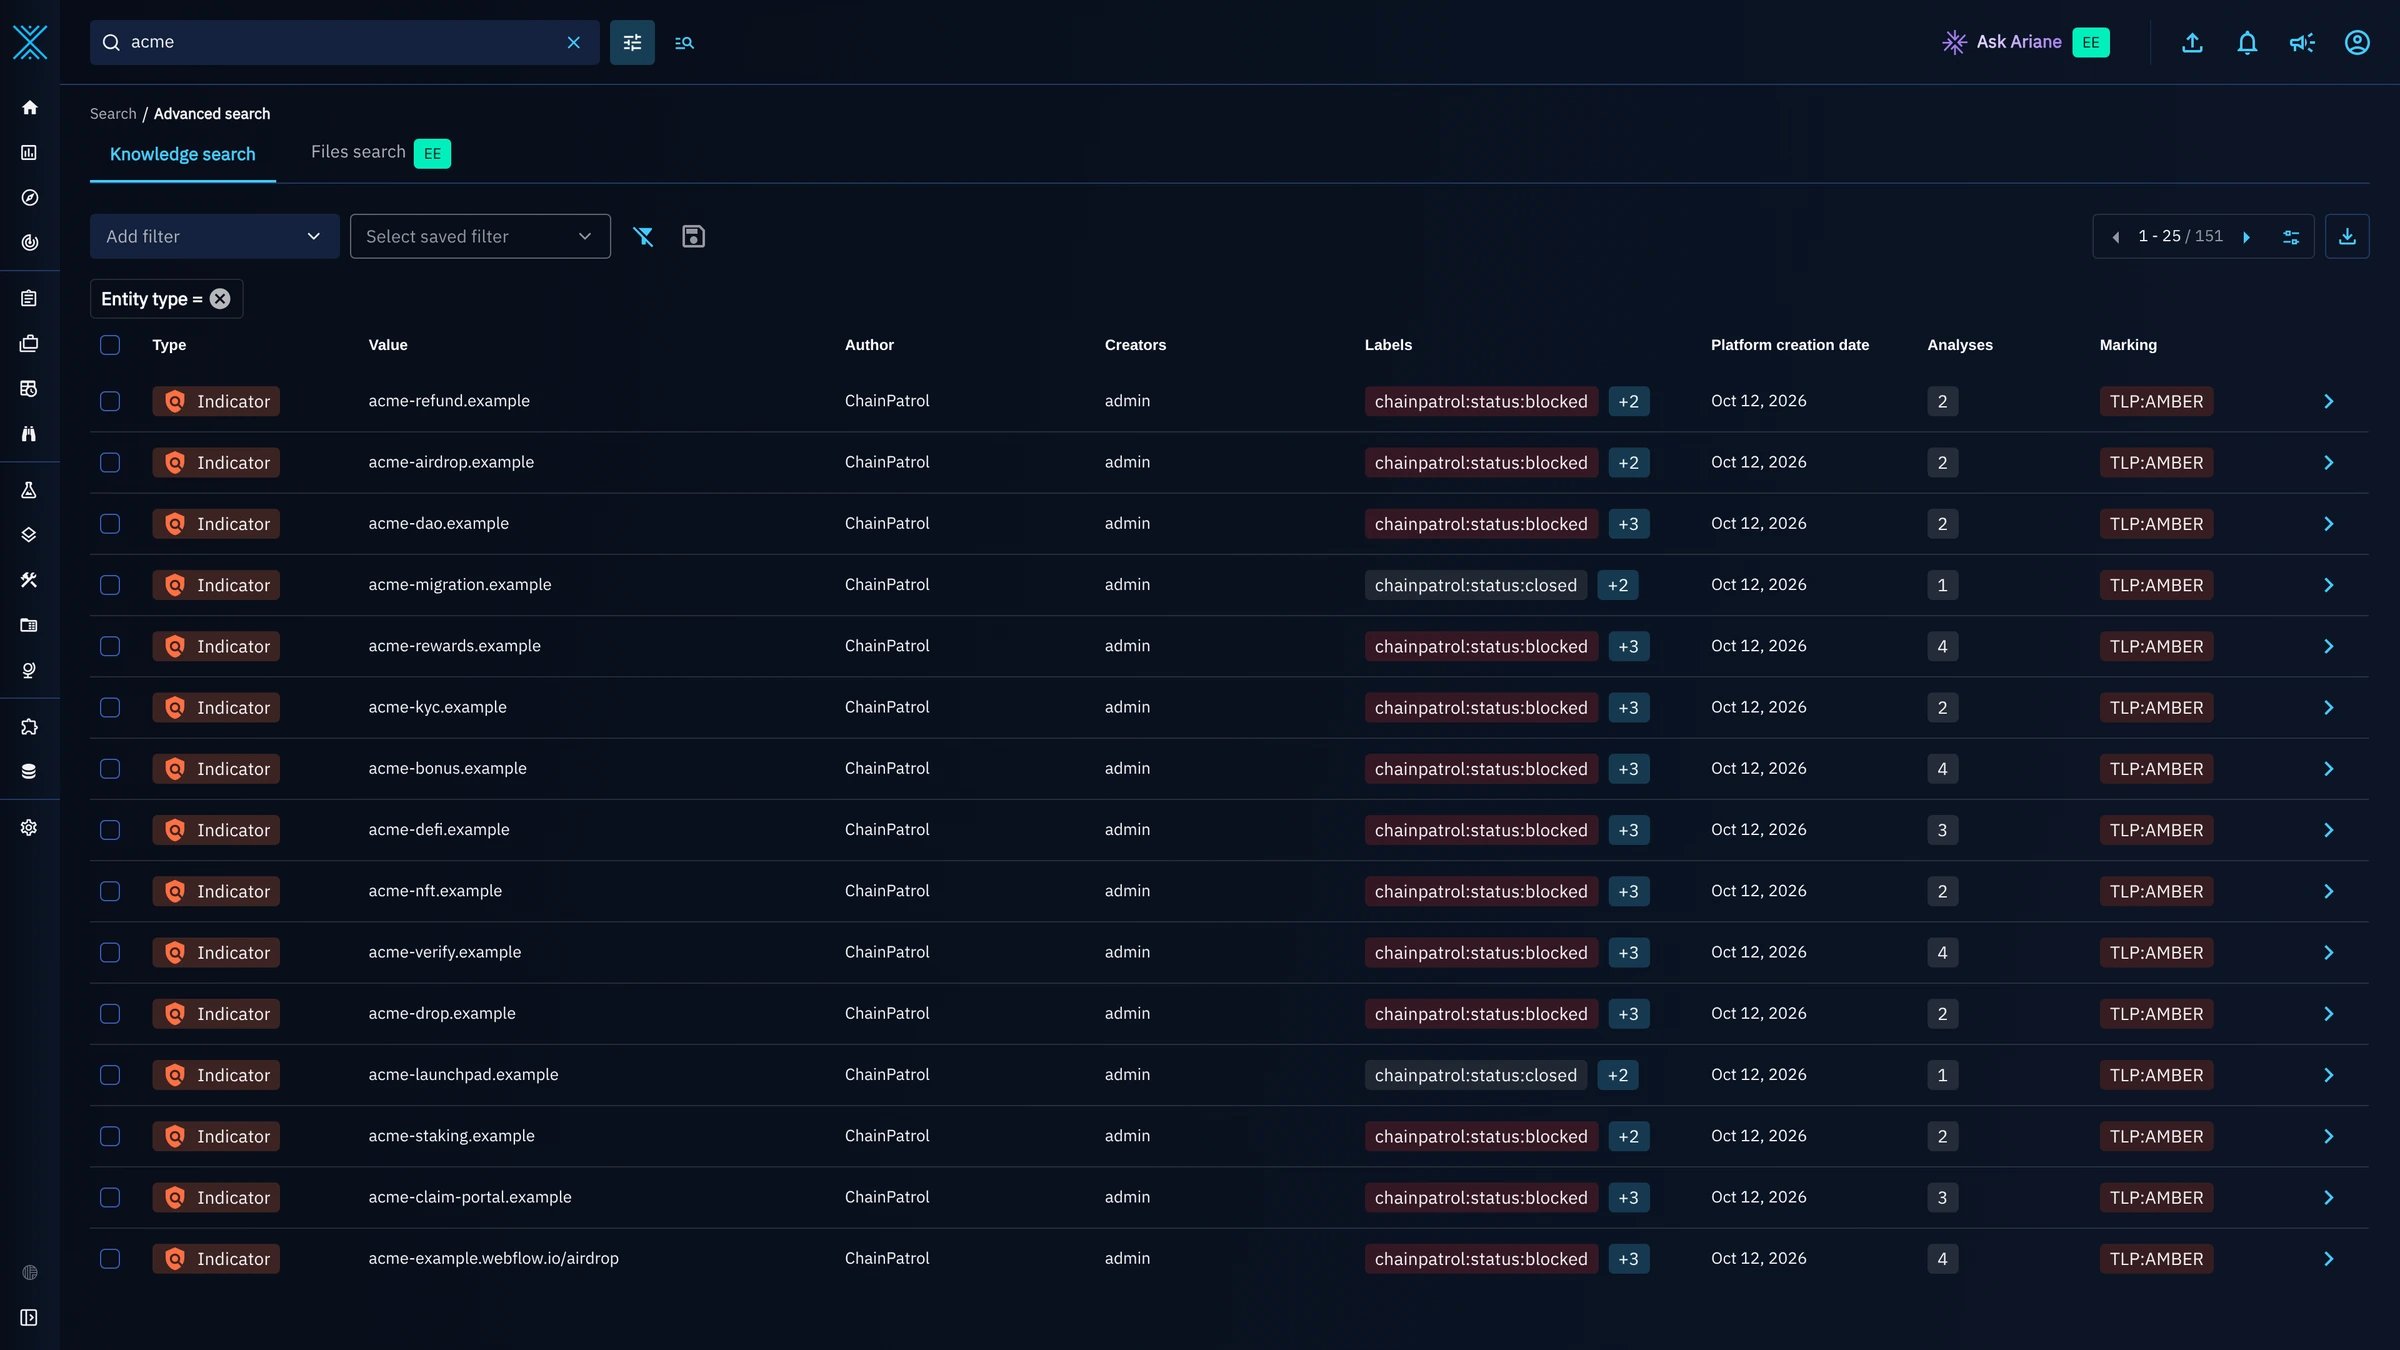
Sigue un caso desde el reporte hasta el takedown
Abre el indicador. Su original creation date es el momento en que ChainPatrol vio el asset por primera vez. Valid from es la sincronización que lo envió, lo que mantiene el decaimiento de OpenCTI corriendo desde hoy y no desde el primer reporte. Detection está activado solo para los assets bloqueados.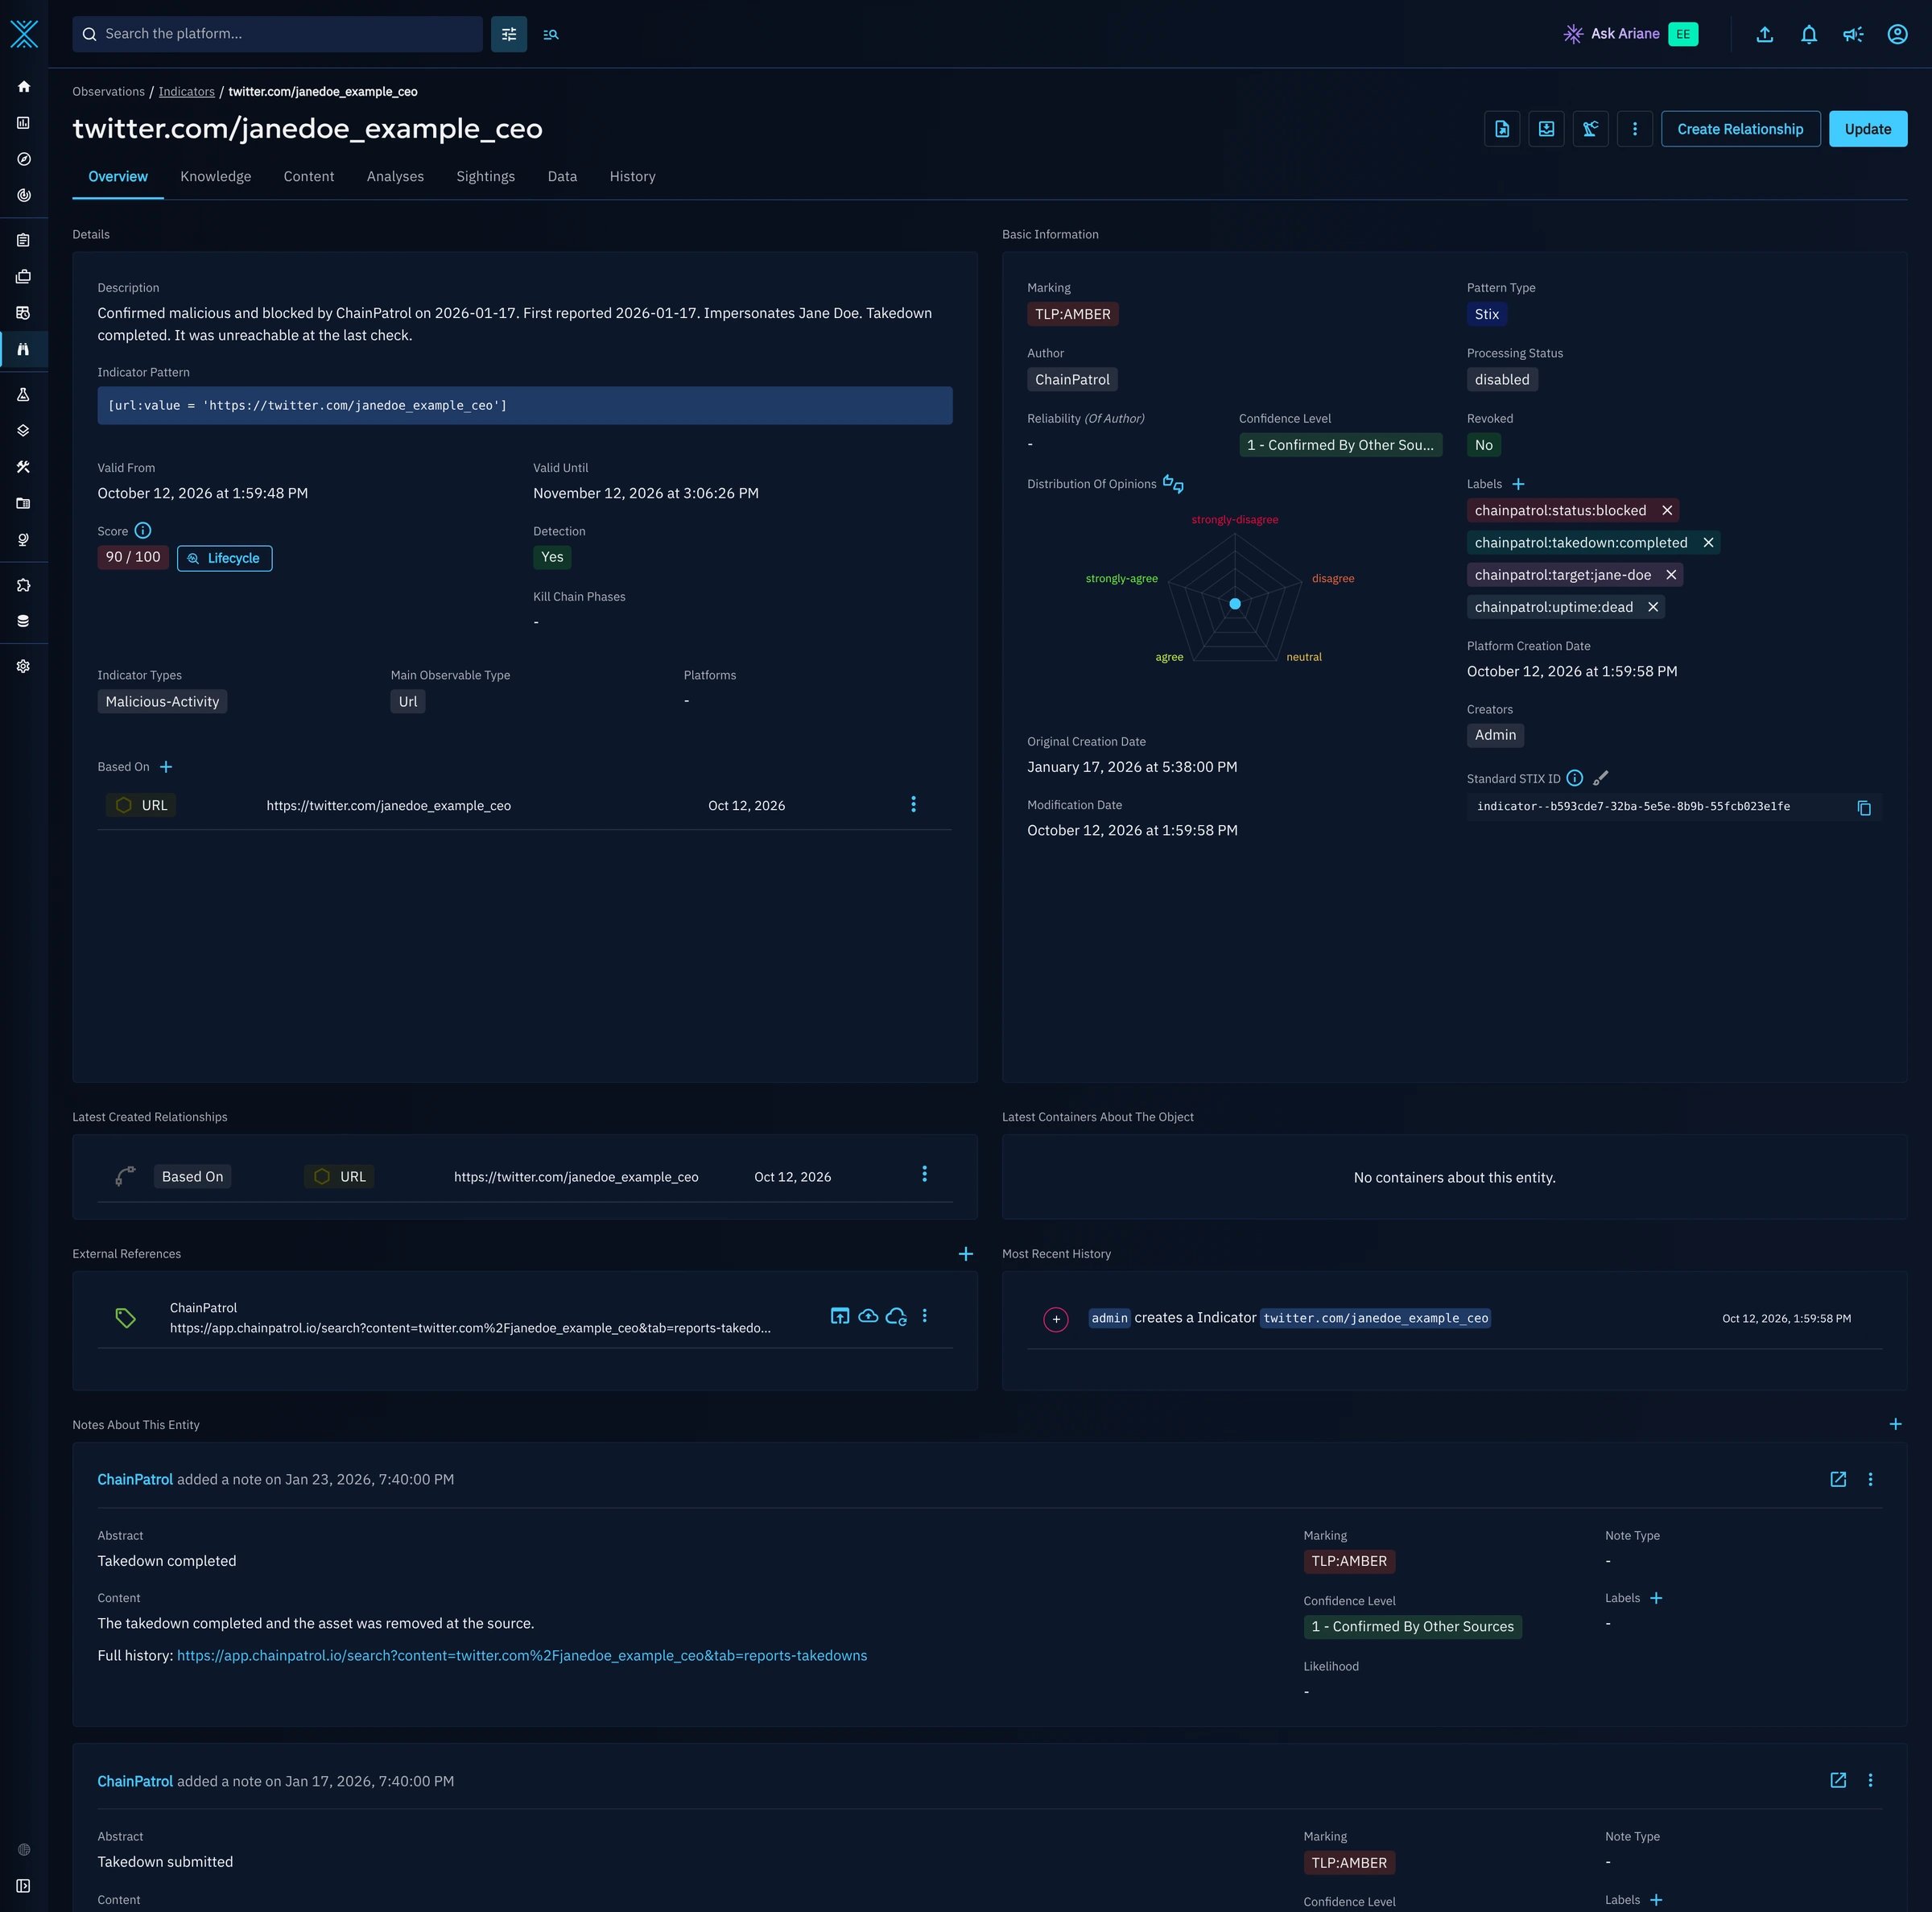
Ve todo lo que suplanta a una marca
Filtra porchainpatrol:target:<your-brand> para delimitar una campaña. Las marcas y las personas que ChainPatrol protege para ti, como los ejecutivos, tienen cada una su propia etiqueta. Agrega una etiqueta de estado o de takedown para acotarlo más, por ejemplo, todo lo que apunta a tu marca y sigue en investigación.
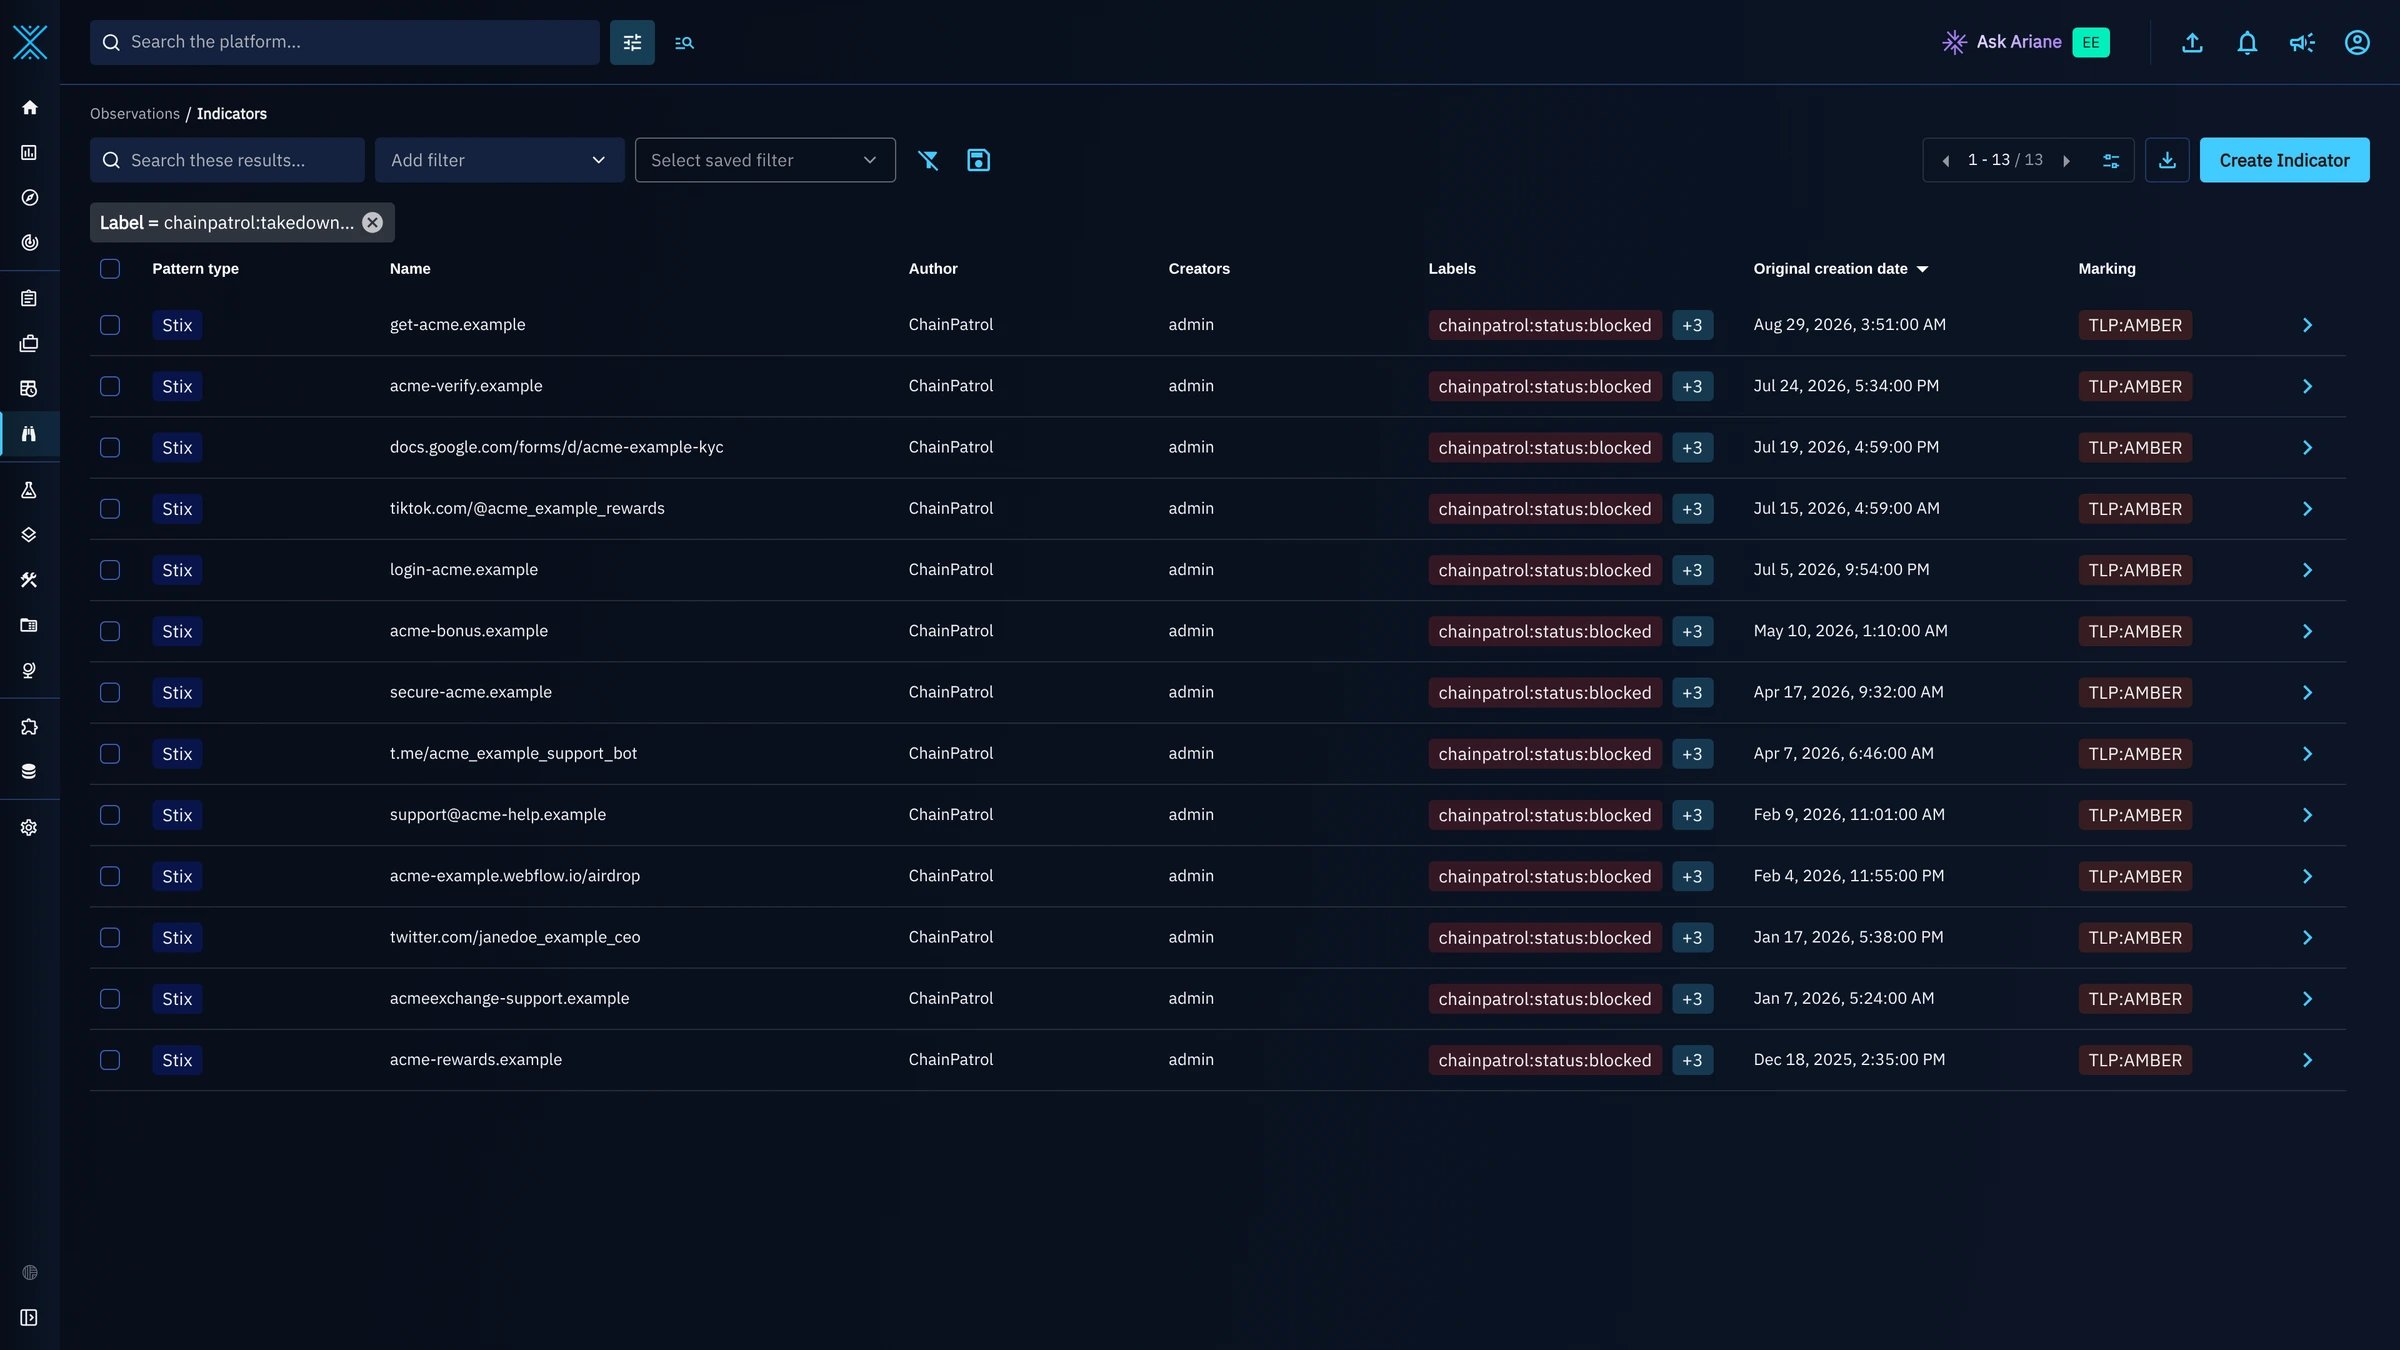
Da seguimiento a los takedowns
chainpatrol:takedown:completed, submitted, open y cancelled muestran en qué punto está cada eliminación. Usa el botón de exportar en una lista filtrada para tus propios informes.
Pivota de un perfil social a la cuenta
Un perfil de redes sociales se convierte en un observable de tipo URL vinculado a un User-Account que contiene el handle. Abre la pestaña Knowledge del observable para llegar a él y usa el handle para correlacionar con tus otras fuentes.